
Libro gratuito · Collana «Sviluppare nell’era dell’AI» · Volume 1
A prova
di attacco
Sicurezza delle applicazioni .NET, una vulnerabilità alla volta. Con un software vero in cui forzi il codice con le tue mani, e poi lo vedi resistere.
Perché adesso
Oggi il codice lo scrivono anche gli agenti AI. Compreso quello permissivo che apre alle vulnerabilità.
Un assistente ti prepara in pochi istanti la pagina che mostra un ordine. Funziona, è pulita, passa i test. Poi qualcuno cambia un numero nella barra degli indirizzi e legge gli ordini di un altro cliente.
Non è un’ipotesi da manuale: è il difetto più diffuso nelle applicazioni web, ed è esattamente il codice che un assistente scrive quando nessuno gli spiega le regole del tuo lavoro. Dall’altra parte, chi attacca usa gli stessi strumenti per trovare quel numero più in fretta di prima.
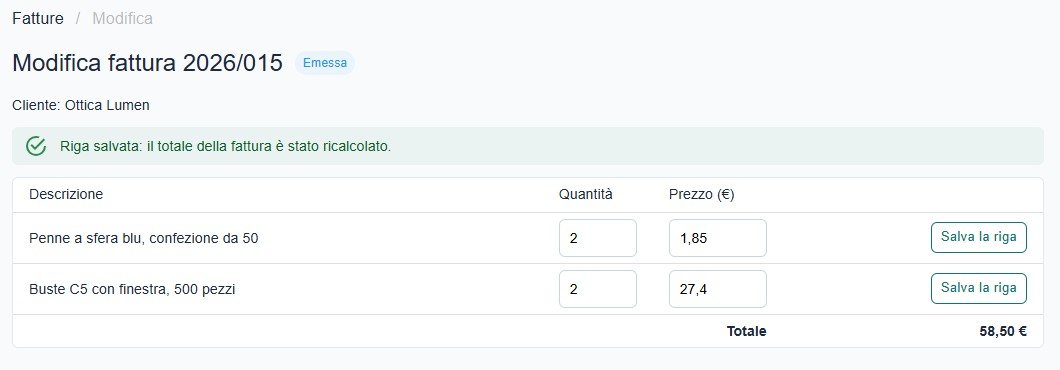
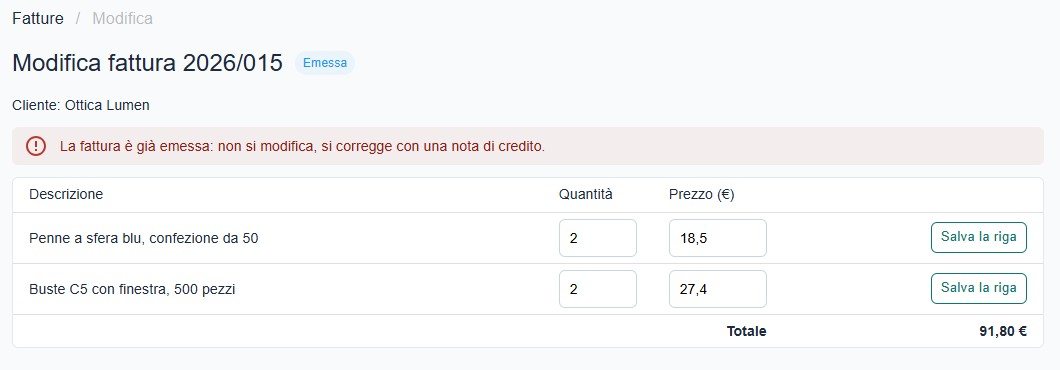
Quello che rende unico questo libro
Non leggi l’attacco. Lo fai.
Il libro è accompagnato da Fortino, un gestionale completo che gira sul tuo computer, con dentro un Laboratorio. Ogni vulnerabilità esiste due volte: scritta male, come la trovi spesso nei programmi reali, e scritta bene. Prima indossi i panni di chi attacca, poi quelli di chi difende.
- Cambi un numero nell’indirizzo e apri i dati di un altro cliente
- Togli un controllo dal modulo e ordini −50 pezzi
- Clicchi due volte nello stesso istante e usi un buono due volte
- Nascondi un ordine in una nota e lo fai eseguire all’assistente AI
due versioni
del codice
- Rifai la stessa mossa e la vedi respinta
- Apri il codice corretto, riga per riga, accanto a quello vulnerabile
- Fermi il programma nel debugger proprio dove la difesa scatta
- Trovi il test automatico che lo dimostra, da copiare nel tuo progetto
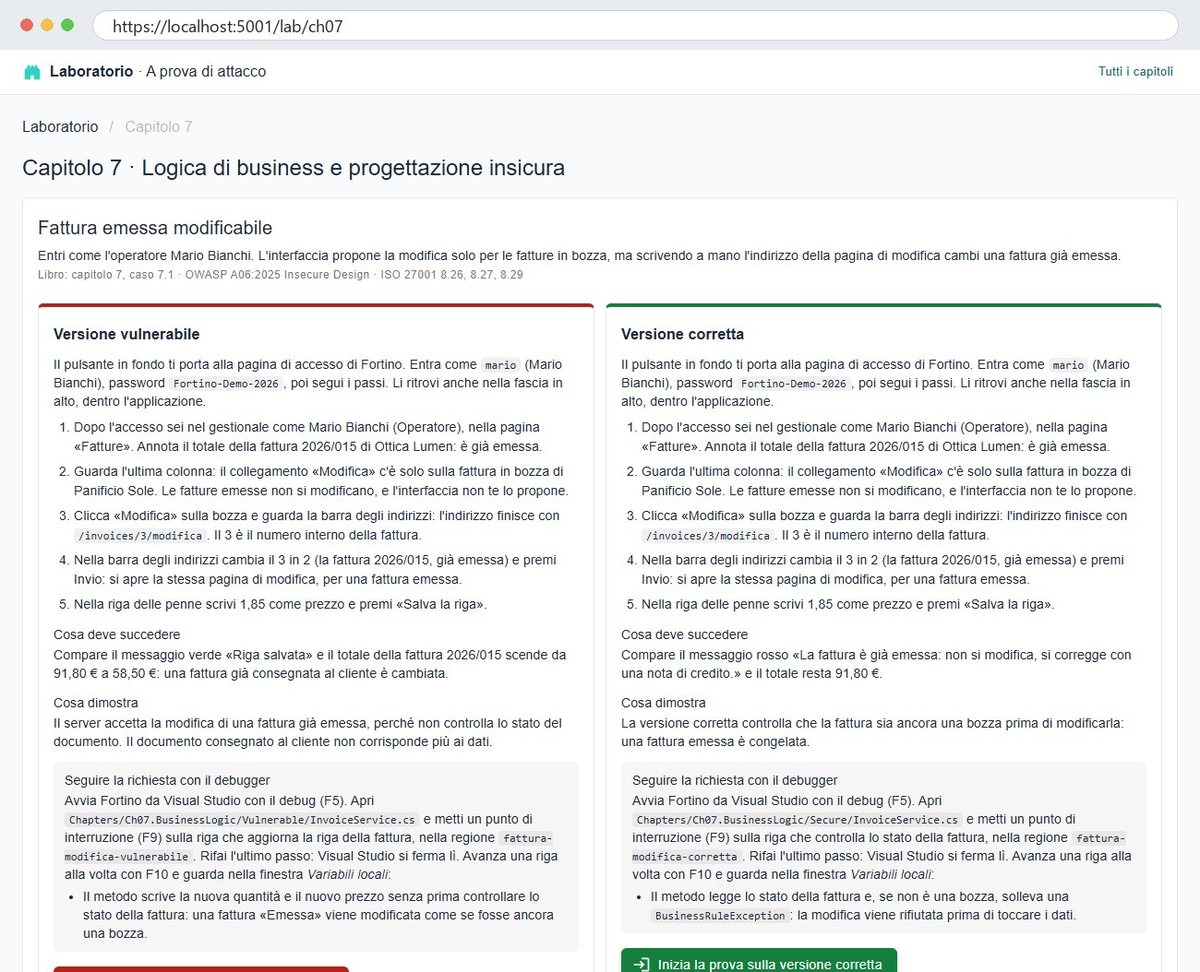
Apri il capitolo nel Laboratorio e premi «Inizia la prova».
Accedi con l’utente del caso: un operatore, un cliente, un amministratore.
Fai i passi a mano, nelle pagine vere, come farebbe un attaccante.
Confronta il risultato e segui l’attacco nel debugger.
Stessa prova sulla versione corretta: questa volta non passa.
A chi si rivolge
Scritto per due persone che devono parlarsi
Chi decide e chi sviluppa leggono lo stesso libro, ognuno con il suo percorso. Alla fine usano le stesse parole.
01 · Chi decide
Imprenditore e responsabile
Vuoi sapere se il software della tua azienda è sicuro, senza diventare un programmatore. In ogni capitolo un riquadro «Per chi decide» spiega il danno possibile in parole semplici, e alla fine trovi le dodici domande da fare a chi sviluppa il tuo gestionale.
02 · Chi sviluppa
Programmatore .NET
Scrivi in C#, ASP.NET Core o Blazor e usi un assistente AI. Trovi il codice vulnerabile e quello corretto affiancati, la prova nel debugger, la checklist di revisione e i segnali d’allarme da cercare nel codice che l’AI ti propone.
03 · Chi forma e chi controlla
Team, docenti, consulenti
Ogni vulnerabilità è collegata a OWASP Top 10:2025, CWE e ISO/IEC 27001:2022. Il Laboratorio è pronto per un corso o una formazione interna, e la mappa finale aiuta a rispondere ai questionari di sicurezza di clienti e bandi.
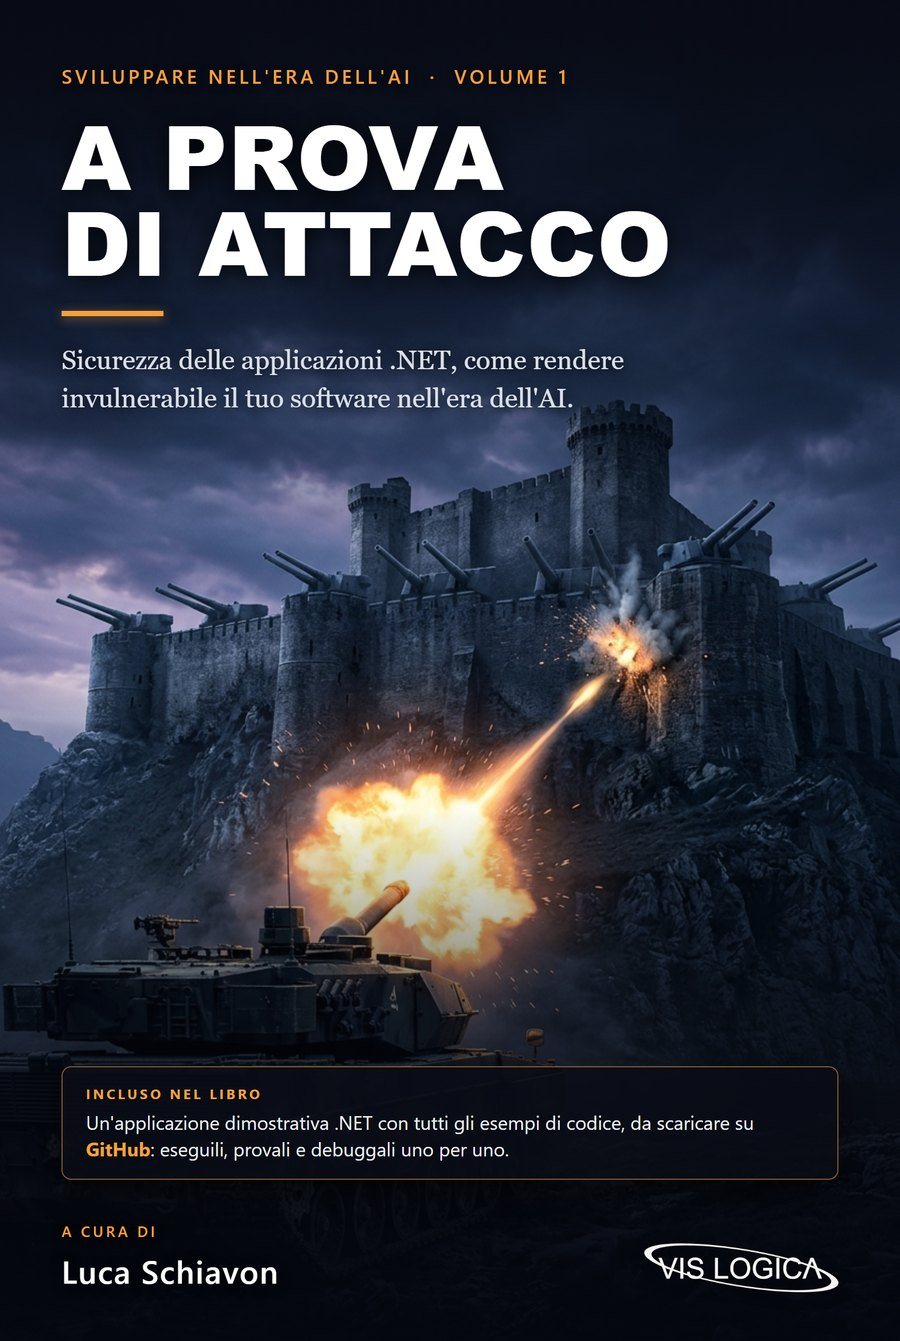
251 pagine, 18 capitoli, schemi e schermate a colori. Il Laboratorio è gratuito su GitHub.
Cosa c’è dentro
Diciotto attacchi, in cinque parti
Dai difetti che un attaccante prova per primi fino a quelli nati con l’intelligenza artificiale. Ogni capitolo sta in piedi da solo: se un tema ti interessa, vai dritto lì.
- 1Controllo degli accessi
- 2Iniezioni
- 3Autenticazione e sessioni
- 4Header di sicurezza
- 5Componenti vulnerabili e supply chain
- 6Segreti e chiavi di Data Protection
- 7Logica di business
- 8Mass assignment
- 9Upload e path traversal
- 10Consumo di risorse
- 11Blazor Server
- 12Crittografia debole
- 13Errori ed eccezioni
- 14Log e monitoraggio
- 15Open redirect e Host header
- 16Race condition
- 17Rischi delle app con l’AI
- 18Deserializzazione e XXE
Com’è fatto ogni capitolo
Sempre lo stesso percorso, dal problema alla prova
Che cosa succede, a chi, e quanto costa. Con il riquadro «Per chi decide».
Le mosse di chi attacca, con le schermate del programma vero.
Affiancati, con le righe che fanno la differenza evidenziate.
Cosa fare in Fortino, cosa deve succedere, dove fermarsi nel debugger.
Che cosa sbaglia di solito un assistente, e come chiedergli codice sicuro.
Come controllare la tua applicazione, e i riferimenti OWASP e ISO 27001.
In fondo al libro: due checklist, i segnali d’allarme nel codice, un prompt di sicurezza pronto da usare e il glossario.
Il Laboratorio · gratuito e open source
Scarica Fortino da GitHub
Fortino è il gestionale di Carta & Co., un distributore immaginario di forniture per ufficio: clienti, ordini, fatture, buoni sconto, un portale per i clienti. Scritto in .NET 10 con Blazor e SQLite, gira sul tuo computer senza installare database.
- Apri la pagina del progettogithub.com/vislogica/Fortino
- ScaricaloPulsante verde Code, poi Download ZIP. Se usi Git:
git clone https://github.com/vislogica/Fortino.git - AvvialoApri
Fortino.slnin Visual Studio e premi F5, poi vai suhttps://localhost:5001/lab.
Serve: .NET SDK 10, Visual Studio 2022/2026 oppure VS Code con C# Dev Kit, un browser recente. Tutte le istruzioni sono nel libro, al capitolo «Il Laboratorio», e nel README del progetto, in italiano e in inglese.
Sviluppatore software da circa venticinque anni. Ha insegnato programmazione, ha scritto software per le linee di produzione farmaceutiche, gestionali su misura, piattaforme usate da molti clienti insieme e sistemi di conservazione documentale. Oggi, con Vis Logica, costruisce applicazioni .NET per le piccole e medie imprese e ne cura la sicurezza. Molti casi del libro vengono da lì.
Domande frequenti
Prima di scaricarlo
È davvero gratuito?
Sì. Il PDF si scarica da questa pagina senza registrazione, e Fortino è pubblico su GitHub. È il nostro modo di mostrare come lavoriamo.
Devo saper programmare per leggerlo?
No, se decidi: segui il percorso «Per chi decide» e salti il codice. Sì, se vuoi fare le prove nel Laboratorio: serve un minimo di dimestichezza con Visual Studio e C#.
Vale solo per .NET?
Gli esempi sono in C#, ASP.NET Core e Blazor. Gli attacchi e le difese, però, sono gli stessi in qualunque linguaggio: le idee del libro si applicano anche a PHP, Java, Node o Python.
Posso provare queste tecniche su un sito vero?
No. Gli esempi servono solo a imparare: si provano sul Laboratorio di Fortino, in locale, o su applicazioni dimostrative non destinate alla produzione, sempre con autorizzazione scritta.
Ci saranno altri volumi?
«A prova di attacco» è il primo volume della collana «Sviluppare nell’era dell’AI». I prossimi compariranno nella sezione Risorse.
Volume 1 · Ottobre 2026
Scopri come entra un attaccante, prima che lo scopra lui.
Scarica il libro, avvia il Laboratorio e fai la prima prova in mezz’ora. Il primo capitolo basta già a guardare il tuo gestionale con occhi diversi.